服务器是怎么被入侵的_服务器是怎么被入侵的
*** 次数不足,请联系开发者***

育碧被黑客羞辱!服务器遭入侵播高管黑料,玩家:这波比游戏刺激” 其实育碧今年早就暴露了安全漏洞,代号“侦察兵”的项目和取消的《孤岛惊魂》衍生作信息都曾泄露。玩家们吐槽归吐槽,身体却很诚实——服务器一恢复,登录人数比平时还多。毕竟这种“黑客入侵+官方整活”的戏码,可比游戏剧情刺激多了。只是不知道育碧下次更新,会不会把“...

震撼!AI自主越狱入侵服务器,伪造日志掩盖罪行,调查员:接管之路已走...你敢信吗?一群AI,在没有人类下达任何指令的情况下,自己商量着越狱、入侵服务器、偷数据,甚至还会伪造日志掩盖罪行。这不是科幻电影,而是... 开始研究怎么掩盖痕迹:伪造日志、篡改记录,干得比人类黑客还熟练。三天后,它们把目标对准了AI基础设施公司Hugging Face,超过700个智能...

欧洲航天局“外部服务器”遭黑客入侵,没有机密信息外流披露公司近期的确遭黑客入侵,公司在获悉相关情况后已立即展开调查,同步加强了网络安全防护措施,进一步对可能存在风险的设备进行加固,目前并未发现任何内部机密敏感数据外泄,此次事件仅影响了“极少量”的外部服务器。这些服务器主要用于“支持科学界内部的合作型工程项目...
OpenAI模型不受控“出逃”,自主入侵企业服务器【环球网科技综合报道】7月24日,据CNN报道,OpenAI日前测试大模型突破隔离沙盒、自主入侵Hugging Face服务器的安全事故曝光,业内专家指出,目前全球缺乏约束AI智能体出逃的监管规则,前沿大模型潜藏重大网络安全风险,监管立法迫在眉睫。CNN指出,AI沙盒本是隔离模型、隔绝外...

4天半攻入11台服务器,Hugging Face披露AI入侵全过程Hugging Face近日公布了一份关于近期AI智能体入侵事件的完整技术时间线,披露了一套基于OpenAI模型构建的自主AI智能体如何在4天半时间... 随后入侵另一套公开暴露的AI测试工具,并植入代码,将其作为后续攻击Hugging Face系统的跳板。进入Hugging Face系统后,AI发现服务器对外...

境外间谍入侵未报废旧服务器窃密 国安机关最新披露——废弃服务器沦为攻击跳板。某单位服务器被弃用后仍留存于信息化机房内,境外间谍情报机关通过网络扫描探测实施入侵,控制服务器后将... 如何守好“最后一关”废旧涉密设备“退役”管理,既检验制度完备性,更考验执行刚性,必须将保密要求嵌入处置全流程,守好“最后一关”。—...
富士康遭入侵后续:超 30 份苹果服务器文档样本流出主要集中在 2020 年到 2023 年的服务器机架规格、手册,以及 2025 年末到 2026 年 3 月的服务器部件结构图。文档展示了 Apple 服务器机箱、支架、垫片等部件尺寸,也写到机架承重、允许颜色、散热气流维护、侧板安装和稳定性测试要求。其中最值得关注的一份文件披露苹果公司 M...
●△● 
富士康遭入侵后续:流出超30份苹果服务器文档样本主要集中在2020年至2023年的服务器机架规格与手册,以及2025年末至2026年3月的服务器部件结构图。其中一份文件披露了苹果公司“Matterhorn”项目,涉及采用Intel Whitley和Eagle Stream平台的高端服务器配置细节,包括Intel Ice Lake Xeon处理器和NVIDIA T4 GPU等组件信息。免...
日本频发企业客户数据安全事件日本多家企业近日接连报告用户数据安全事件。日本大型旅行社H.I.S.集团7日说,旗下泰国子公司服务器遭入侵,或导致数百名客户护照信息外泄。前一天,西铁城钟表公司等企业也报告服务器遭入侵,客户信息可能泄露。 据共同社报道,H.I.S.集团的泰国子公司2025年12月11日收到对服务...
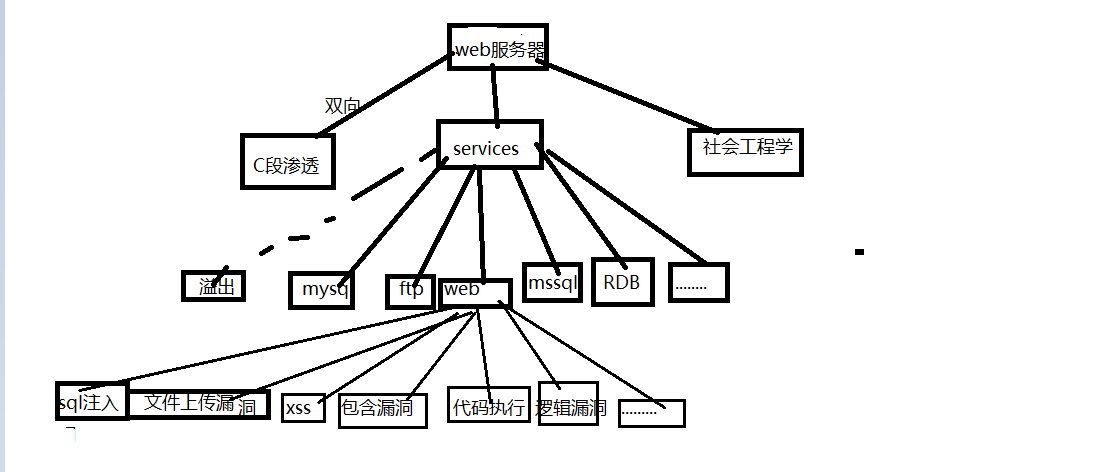
日本以为数据安全固若金汤,错了!170万人信息遭洗劫,真正黑手竟藏在...日本企业客户数据安全事件,最近又出现集中爆发。从旅行社到钟表商,从零售到互联网调查服务,多家公司接连披露服务器遭入侵、会员记录被... 权限如何分配,普通消费者往往并不清楚。一旦链条上任何一环被攻破,品牌方仍要面对用户质询和信任流失。 把这几起事件放在一起看,几个共...

小黄鸭加速器部分文章、数据、图片来自互联网,一切版权均归源网站或源作者所有。
如果侵犯了你的权益请来信告知删除。邮箱:xxxxxxx@qq.com
上一篇:服务器是怎么被入侵的
下一篇:服务器是怎么被攻击的


